Comment décrypter un message sauvegardé sur SESAR avec SECT Tool ?
Le décryptage des messages sauvegardés sur SESAR peut être réalisé en suivant une série d'étapes simples à l'aide de l'outil SECT Tool. Voici un guide détaillé pour vous accompagner tout au long du processus.
Étape 1 : Préparer les fichiers et ouvrir SECT Tool
- Ouvrez la version non cryptée du fichier de configuration SESAR. Ce fichier contient les informations nécessaires au décryptage de vos messages, telles que les clés privées.
- Lancez SECT Tool, l'application dédiée au décryptage des messages cryptés par SESAR.
- Repérez les messages cryptés que vous souhaitez décrypter et déplacez-les dans un dossier temporaire pour faciliter leur traitement.
Étape 2 : Renseigner les clés dans SECT Tool
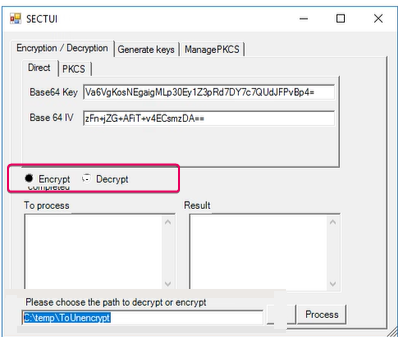
- À l'aide du fichier de configuration SESAR, remplissez les champs de clé dans SECT Tool.
- Assurez-vous que les informations fournies sont exactes, car elles sont essentielles au bon déroulement du décryptage.
Note : la base64 Key est identifiée en bleu sur l'image. Il s'agit de tout ce qui vient avant l'arobase. La base64 IV est identifiée en rose sur l'image et représente tout ce qui vient après l'arobase, à la ligne « PrivateAESKey » de votre fichier de configuration SESAR.
Étape 3 : Lancer le traitement des fichiers
- Cochez l'action souhaitée, « Encrypt » ou « Decrypt ».
- Indiquez, dans la zone prévue à cet effet, le chemin du dossier temporaire dans lequel vous avez déposé les fichiers cryptés.
- Cliquez sur le bouton « Process » pour lancer le décryptage. SECT Tool déchiffre alors les messages placés dans le dossier temporaire indiqué.
Note : pour réencrypter les messages, suivez la même procédure, mais cochez l'action « Encrypt ».
Besoin d'aide ?
Notre équipe est disponible pour vous accompagner. Écrivez-nous à support@secure-exchanges.com
Articles connexes
- Qu'est-ce que SESAR (Secure Exchanges Send And Received) ?
- Guide d'installation de SESAR (Secure Exchanges Send And Received)
- Quels sont les paramètres de configuration de SESAR ?
- Comment configurer SESAR avec Azure Active Directory ?
- Intégration d'un Webhook avec SESAR : tout ce qu'il faut savoir
- Comment désinstaller SESAR ?